Co chroni drugi składnik logowania
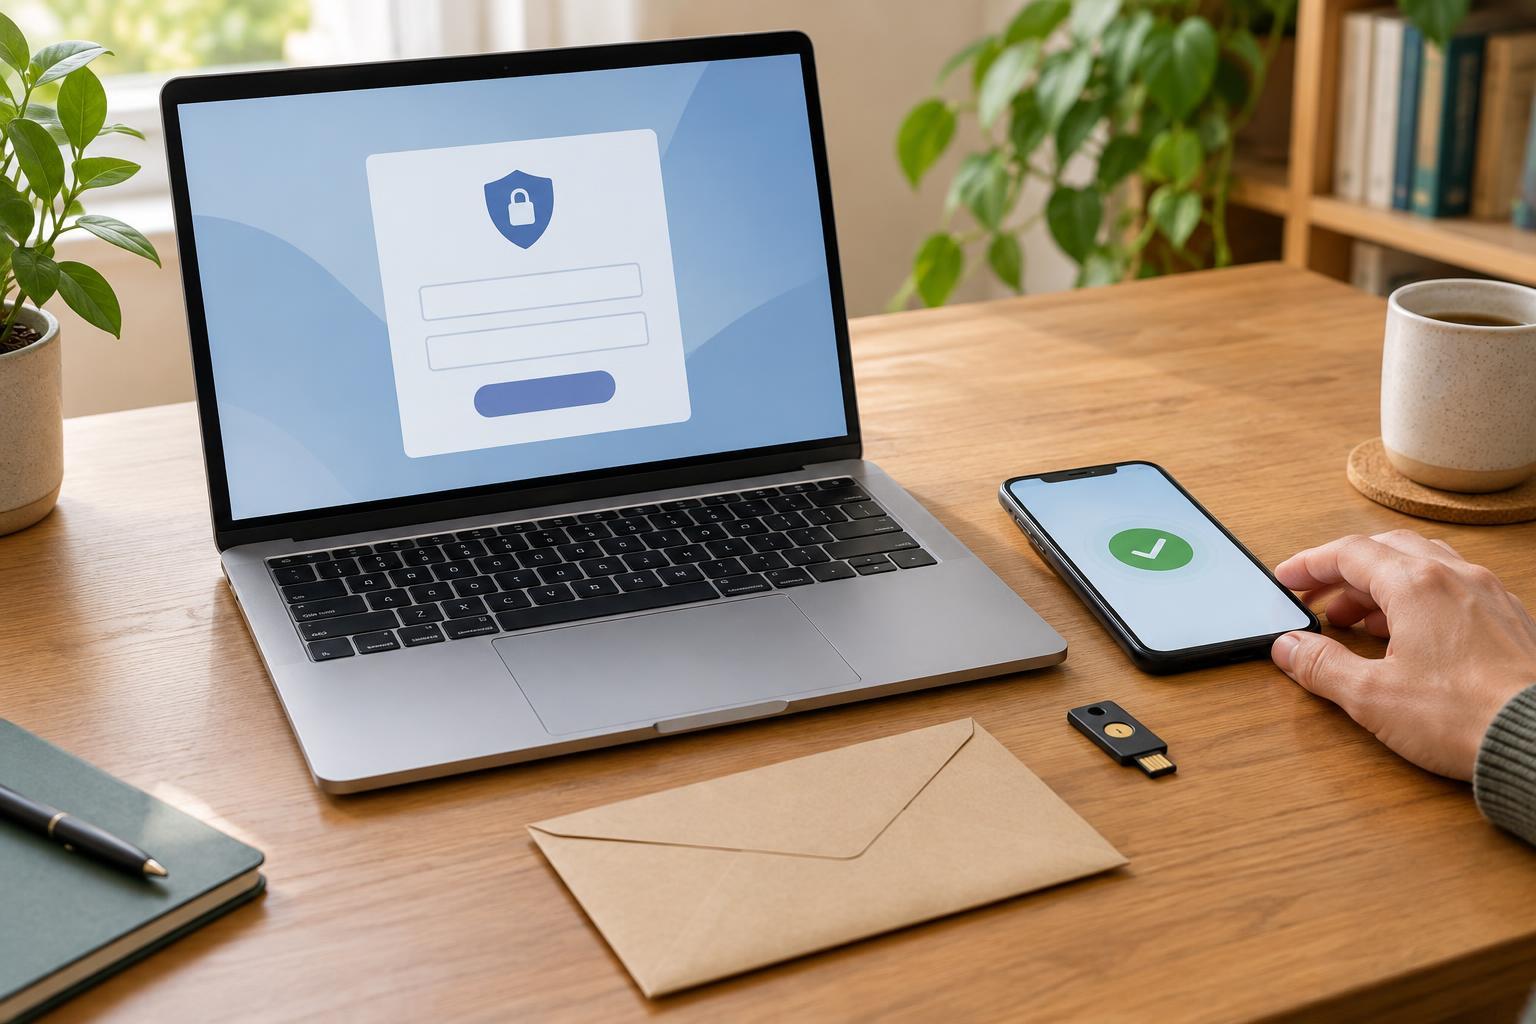
Uwierzytelnianie dwuskładnikowe, często nazywane 2FA, wymaga przy logowaniu czegoś więcej niż hasła. Może to być kod z aplikacji, potwierdzenie na urządzeniu albo klucz bezpieczeństwa. Jeśli ktoś pozna hasło, nadal będzie musiał przejść dodatkowy etap. To szczególnie ważne dla osoby prowadzącej stronę, bo jedno przejęte konto może dać dostęp do treści, ustawień lub usług potrzebnych do działania witryny.
2FA nie zastępuje silnego, unikalnego hasła ani ostrożności wobec fałszywych stron logowania. Warto traktować je jako dodatkową warstwę ochrony. Zanim zaczniesz je włączać, spisz usługi powiązane z witryną. Nawet prosta strona firmowa może zależeć od kilku kont, które na co dzień łatwo przeoczyć.
Gdzie włączyć 2FA w pierwszej kolejności
Zacznij od konta e-mail używanego do rejestracji pozostałych usług. To na nie często trafiają wiadomości pozwalające zresetować hasło. Następnie sprawdź panel rejestratora domeny i konto hostingu: przez te usługi można zmienić ustawienia domeny, pliki strony lub pocztę. Kolejnym miejscem jest konto administratora systemu zarządzania treścią, jeśli używasz na przykład CMS do publikowania artykułów.
Przejrzyj też konta związane z kopiami zapasowymi, narzędziami analitycznymi, formularzami, sklepem lub katalogiem oraz profile społecznościowe, jeśli służą do zarządzania witryną. Nazwy opcji różnią się między usługami; zwykle warto szukać ich w ustawieniach bezpieczeństwa lub logowania. Jeżeli dana usługa nie oferuje 2FA, tym ważniejsze stają się unikalne hasło, ograniczenie liczby osób z dostępem i regularne sprawdzanie aktywnych sesji.
Nie każdy współpracownik potrzebuje uprawnień administratora. Twórz osobne konta z zakresem dostępu odpowiednim do zadania, zamiast przekazywać wspólne hasło. Gdy ktoś przestaje współpracować przy stronie, odbierz mu dostęp również do usług poza samym CMS, na przykład do hostingu lub narzędzia do kopii zapasowych.
Jak wybrać metodę drugiego potwierdzenia
Jeżeli usługa oferuje kilka metod, sprawdź zarówno ich wygodę, jak i sposób odzyskiwania dostępu. Aplikacja generująca kody działa zwykle bez zasięgu sieci komórkowej, ale wymaga zadbania o dostęp po zmianie lub utracie telefonu. Klucz bezpieczeństwa jest osobnym urządzeniem, które trzeba mieć pod ręką. Niektóre usługi obsługują też klucze dostępu powiązane z urządzeniem lub menedżerem haseł. Możliwości zależą od konkretnego konta.
Kod SMS bywa łatwiejszy do uruchomienia, lecz zależy od dostępu do numeru telefonu i nie w każdej sytuacji zapewnia taki sam poziom ochrony jak inne dostępne metody. Jeśli możesz dodać więcej niż jedną metodę, przygotuj zapasową. Nie zatwierdzaj powiadomienia o logowaniu, którego samodzielnie nie rozpocząłeś, i nie podawaj kodu osobie proszącej o niego przez telefon lub wiadomość.
Kody odzyskiwania i plan na utratę telefonu
Podczas włączania 2FA wiele usług udostępnia jednorazowe kody odzyskiwania. Zapisz je od razu i sprawdź, czy wiesz, do którego konta należą. Przechowuj je poza telefonem używanym do logowania, na przykład w zaufanym menedżerze haseł albo jako wydruk w bezpiecznym miejscu. Nie umieszczaj ich w publicznym pliku, zrzucie ekranu dostępnym dla całego zespołu ani w wiadomości wysłanej do siebie bez zastanowienia nad bezpieczeństwem skrzynki.
Sprawdź w ustawieniach konta, czy możesz dodać drugi klucz, urządzenie lub inną zapasową metodę. Jeśli prowadzeniem strony zajmuje się kilka osób, ustal, kto odpowiada za dostęp awaryjny i gdzie znajdują się potrzebne informacje. Nie oznacza to współdzielenia jednego konta administratora: bezpieczniej, gdy upoważnione osoby mają własne loginy i własne metody 2FA.
Po zmianie telefonu upewnij się, że nowa metoda działa, zanim wymażesz stare urządzenie. Gdy użyjesz kodu odzyskiwania lub podejrzewasz, że ktoś go zobaczył, sprawdź możliwość wygenerowania nowego zestawu. Procedury odzyskiwania różnią się między usługami, dlatego warto poznać je zawczasu, a nie dopiero po zablokowaniu konta.
Krótka kontrola po włączeniu ochrony
Po skonfigurowaniu 2FA wyloguj się z testowego konta i sprawdź, czy potrafisz zalogować się ponownie. Zapisz, które konta są już chronione, jakie mają metody zapasowe i kto jest ich właścicielem. Nie zapisuj w takim wykazie samych kodów odzyskiwania; wystarczy wskazać miejsce ich bezpiecznego przechowywania.
Wracaj do tego wykazu przy zmianie telefonu, adresu e-mail, dostawcy hostingu lub składu zespołu. Przy okazji przejrzyj listę urządzeń i aktywnych sesji oraz usuń dostępy, których już nie potrzebujesz. Taki niewielki przegląd pomaga utrzymać ochronę bez tworzenia sytuacji, w której dodatkowe zabezpieczenie odcina właściciela od własnej strony.