Dlaczego sposób przesyłania plików ma znaczenie
Pliki strony trafiają na serwer między innymi wtedy, gdy publikujesz prostą witrynę, dodajesz własny szablon albo poprawiasz plik konfiguracyjny. W takiej sytuacji łatwo skupić się wyłącznie na tym, czy przesyłanie działa. Ważne jest jednak także to, jak chronione są dane podczas połączenia i co stanie się, jeśli przez pomyłkę nadpiszesz niewłaściwy plik.
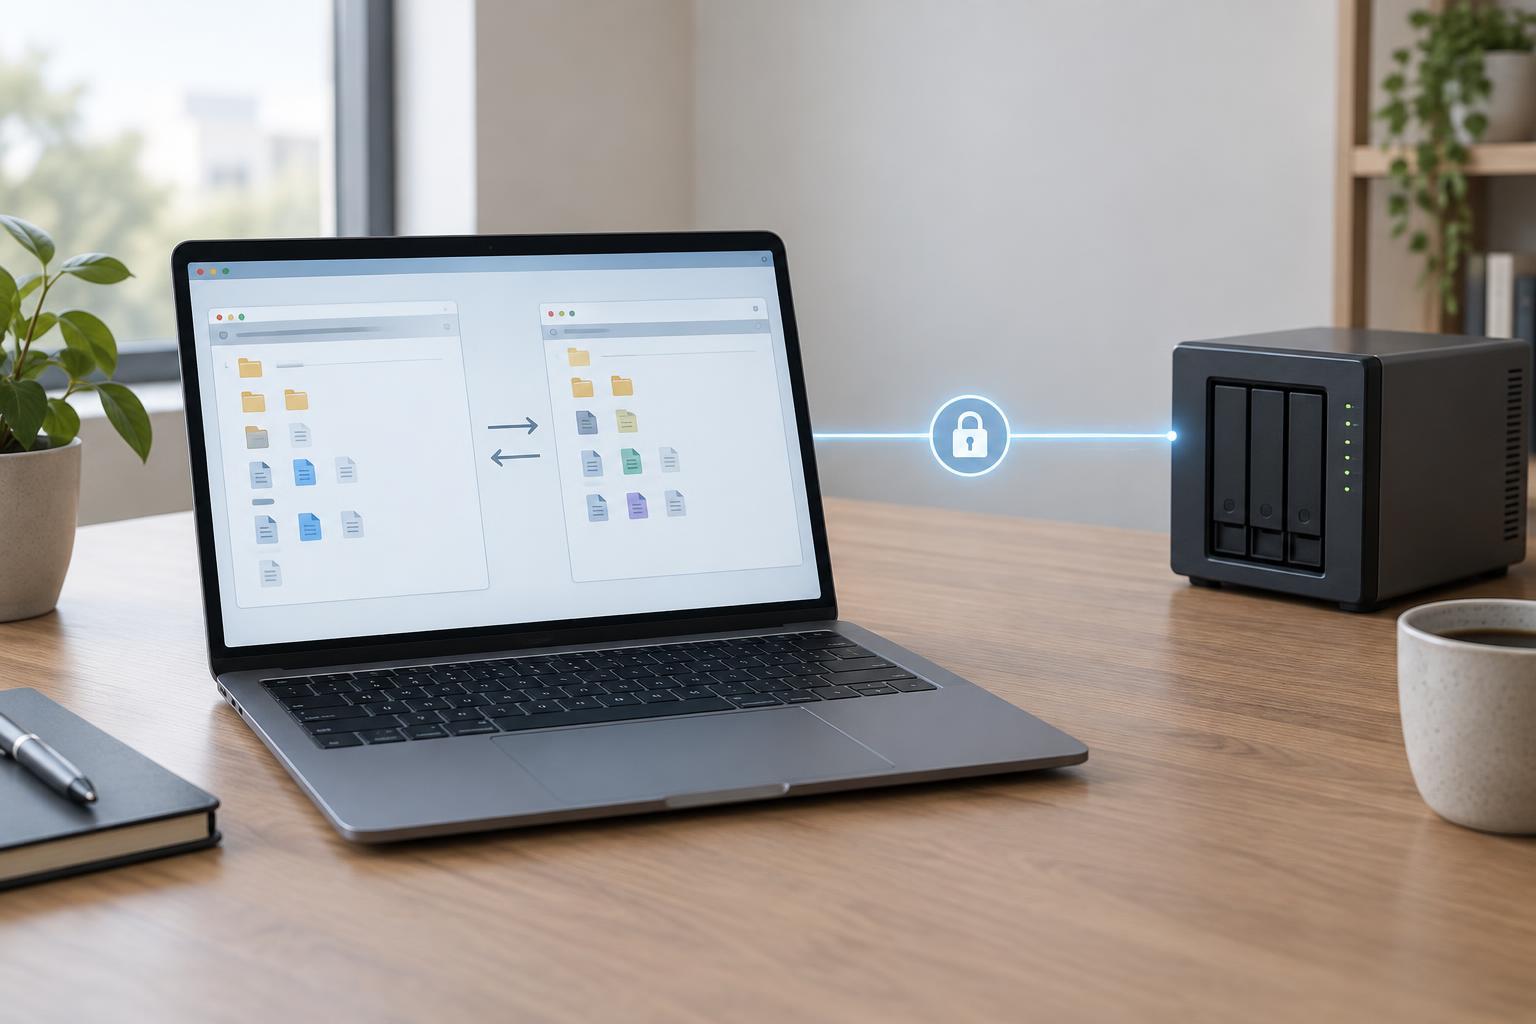
Zwykły FTP nie szyfruje połączenia. Oznacza to, że dane logowania i przesyłane pliki mogą być narażone na odczyt po drodze. SFTP korzysta z połączenia SSH i szyfruje transmisję. To praktyczny powód, by wybrać SFTP, jeśli serwer je udostępnia. Nie należy mylić go z FTPS: FTPS również może zapewniać szyfrowanie, ale używa innego mechanizmu i wymaga odpowiedniej konfiguracji po obu stronach.
Co przygotować przed pierwszym połączeniem
Najpierw sprawdź w panelu hostingu lub w dokumentacji serwera, czy masz dostęp do SFTP. Potrzebne będą zwykle adres serwera, nazwa użytkownika, sposób uwierzytelnienia oraz numer portu. Dla SFTP często używa się portu 22, ale wpisz wartość podaną dla Twojego konta. W programie do przesyłania plików wybierz wyraźnie protokół SFTP, a nie FTP; sama zmiana numeru portu nie wystarczy.
Jeśli hosting pozwala tworzyć osobne konta, użyj konta przeznaczonego do pracy przy danej stronie, z dostępem tylko do potrzebnych katalogów. Przechowuj silne, unikalne hasło w menedżerze haseł i nie wysyłaj go w wiadomościach wraz z pozostałymi danymi dostępu. Niektóre serwery pozwalają logować się kluczem SSH zamiast hasłem. Klucz prywatny zostaje na Twoim urządzeniu i wymaga ochrony; nie umieszczaj go w katalogu strony ani nie udostępniaj współpracownikom. Każda osoba powinna, jeśli to możliwe, korzystać z własnego dostępu.
Jak bezpiecznie nawiązać połączenie
Przy pierwszym połączeniu program SFTP może poprosić o zaakceptowanie klucza hosta lub pokazać jego odcisk. Jest to sposób sprawdzenia, z jakim serwerem się łączysz. Nie zatwierdzaj ostrzeżenia automatycznie: porównaj odcisk z informacją uzyskaną z zaufanego panelu lub od administratora serwera. Jeśli wcześniej zapisany klucz niespodziewanie się zmienił, przerwij połączenie i wyjaśnij przyczynę. Zmiana może mieć niewinne wyjaśnienie, ale wymaga sprawdzenia.
Po zalogowaniu ustal, który katalog zawiera publiczne pliki właściwej witryny. Nazwa i układ katalogów zależą od hostingu, dlatego nie zakładaj, że pierwszy widoczny folder jest miejscem publikacji. Zanim cokolwiek wyślesz, sprawdź adres witryny i ścieżkę docelową. Jest to szczególnie ważne, gdy obsługujesz kilka stron na jednym koncie: poprawny plik wgrany do niewłaściwego katalogu nadal może spowodować kłopot.
Wgrywanie zmian bez zbędnego ryzyka
Przed zmianą działającej strony wykonaj kopię plików, które zamierzasz zastąpić. Jeśli zmiana dotyczy systemu zarządzania treścią lub wtyczki, może być potrzebna również kopia bazy danych. Warto wiedzieć, jak przywrócić kopię, zanim będzie potrzebna. Przesyłaj tylko przygotowane pliki i dokładnie czytaj komunikaty o nadpisywaniu. Przy większych zmianach najpierw sprawdź je w środowisku testowym, jeśli masz do niego dostęp; na działającej stronie wprowadzaj je etapami.
Nie przesyłaj do publicznego katalogu przypadkowych archiwów z kopią strony, plików z hasłami ani kluczy prywatnych. Uważaj także przy zmianie uprawnień plików: nadawanie wszystkim pełnego dostępu nie jest bezpiecznym sposobem naprawiania błędów. Jeśli plik po przesłaniu nie działa, sprawdź ścieżkę, nazwę, uprawnienia i komunikaty błędów zamiast zgadywać. Po wgraniu otwórz stronę w przeglądarce i przetestuj elementy, których dotyczyła zmiana.
SFTP jako część codziennego utrzymania
SFTP chroni transmisję, ale nie zastępuje kopii zapasowych, aktualizacji ani ostrożności przy edycji. Jeśli używasz systemu zarządzania treścią, zwykłe publikowanie wpisów i dostępne aktualizacje wykonuj przewidzianymi do tego funkcjami. Ręczne podmienianie plików przez SFTP ma sens wtedy, gdy wiesz, które pliki trzeba zmienić i jak sprawdzić efekt. Po pracy rozłącz sesję, a dostęp osób, które nie zajmują się już stroną, usuń lub wyłącz.
Jeżeli Twój serwer oferuje wyłącznie zwykły FTP, zapytaj dostawcę o możliwość włączenia SFTP albo poprawnie skonfigurowanego FTPS. Do czasu wyjaśnienia dostępnych opcji nie traktuj niezabezpieczonego FTP jako równoważnego zamiennika. Najprostszy nawyk to krótka kontrola przed każdym przesłaniem: właściwy serwer, właściwy katalog, aktualna kopia i jasny plan sprawdzenia strony po zmianie.