Co oznacza mieszana zawartość
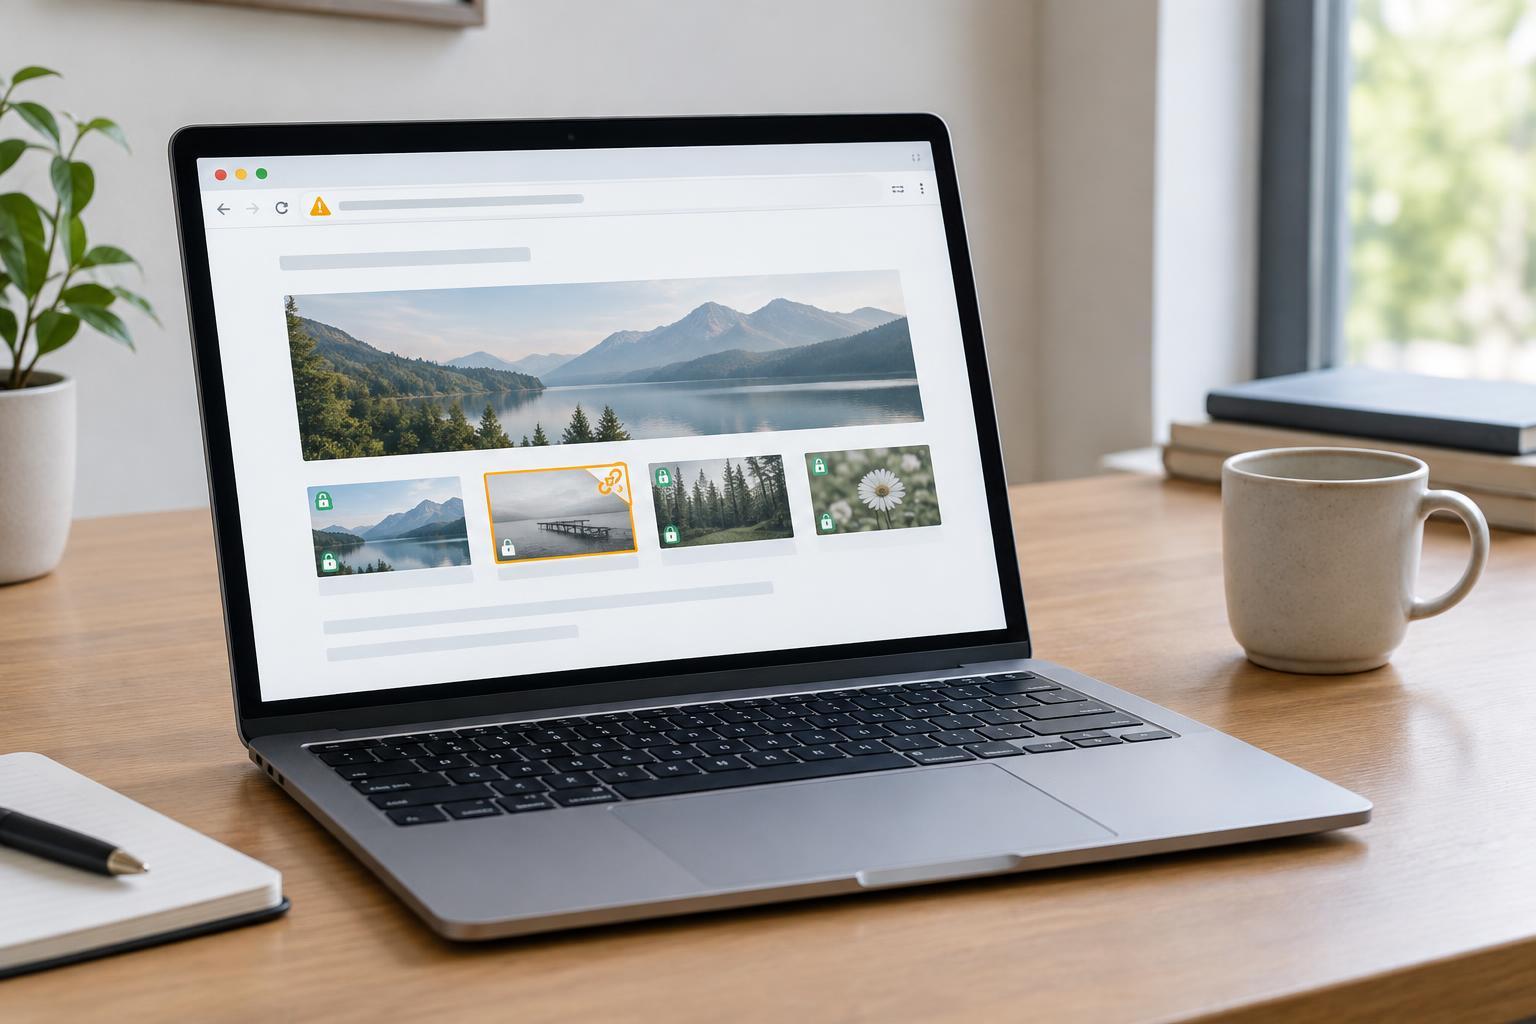
Gdy odwiedzający otwiera stronę przez HTTPS, połączenie z nią jest szyfrowane. Nie wystarczy jednak zabezpieczyć samego adresu strony, jeśli jej kod każe przeglądarce pobrać obraz, arkusz stylów, skrypt lub inny zasób przez zwykłe HTTP. Takie połączenie elementów HTTPS i HTTP na jednej stronie nazywa się mieszaną zawartością.
Przeglądarka może zablokować część niezabezpieczonych zasobów, a w niektórych przypadkach spróbować pobrać je przez HTTPS. Zachowanie zależy między innymi od rodzaju zasobu i przeglądarki. Dla właściciela witryny skutki bywają widoczne jako brakujące zdjęcie, niepoprawny wygląd strony albo niedziałająca funkcja. Samo ostrzeżenie może też osłabić zaufanie odwiedzającego.
Skąd bierze się HTTP na stronie z HTTPS
Częstą przyczyną jest przeniesienie starszej witryny na HTTPS bez poprawienia zapisanych wcześniej adresów. Odwołania zaczynające się od „http://” mogą pozostać w treści artykułów, ustawieniach szablonu, kodzie nagłówka lub bazie danych systemu zarządzania treścią. Przekierowanie adresu głównego na HTTPS nie zawsze naprawia takie odwołania wewnątrz strony.
Problem może też pojawić się po wklejeniu zewnętrznego elementu: filmu, mapy, formularza czy zdjęcia. Właściciel strony widzi działający adres podczas edycji, ale nie zauważa, że zaczyna się on od HTTP. Innym źródłem są wtyczki i motywy, które tworzą odwołania do zasobów na podstawie starych ustawień witryny.
Warto pamiętać, że zasób nie musi znajdować się na innym serwerze. Mieszana zawartość może pochodzić również z własnej domeny, jeśli strona HTTPS odwołuje się do jej pliku przez HTTP. Z kolei nie każde ostrzeżenie dotyczące HTTPS oznacza ten problem: przyczyną mogą być także kwestie związane z certyfikatem. Dlatego przed zmianami dobrze jest odczytać dokładny komunikat.
Jak znaleźć źródło ostrzeżenia
Zacznij od otwarcia strony, na której występuje problem, i sprawdź narzędzia dla programistów w przeglądarce. W zakładce konsoli często pojawia się komunikat o mieszanej zawartości wraz z adresem zasobu. Zanotuj zarówno adres podstrony, jak i wskazany plik. Ten sam element może być dołączany do wielu podstron przez wspólny szablon, więc jedna poprawka może rozwiązać kilka zgłoszeń.
Sprawdź różne typy podstron: stronę główną, wpis na blogu, podstronę firmową i formularz kontaktowy, jeśli występują w witrynie. Przejrzyj również treści dodawane ręcznie, ustawienia adresu witryny w systemie zarządzania oraz konfigurację motywu i wtyczek. Jeśli ostrzeżenie pojawia się tylko na jednej podstronie, zacznij od elementów osadzonych właśnie tam.
Nie opieraj się wyłącznie na wyglądzie strony. Obraz może wyświetlić się poprawnie, podczas gdy inny zasób zostanie zablokowany. Po znalezieniu podejrzanego adresu sprawdź, czy jego wersja HTTPS rzeczywiście działa; samo dopisanie litery „s” nie gwarantuje dostępności pliku.
Jak poprawić odwołania bez tworzenia nowych problemów
Jeśli plik należy do Twojej witryny i działa przez HTTPS, popraw jego adres w miejscu, z którego jest wczytywany. Dla wielu starych odwołań zapisanych w bazie danych może być potrzebna zbiorcza zmiana. Przed nią wykonaj kopię zapasową i upewnij się, że sposób zamiany jest odpowiedni dla używanego systemu. Po zmianie sprawdź nie tylko stronę główną, lecz także treści i funkcje korzystające z poprawionych adresów.
Przy zasobach zewnętrznych najpierw ustal, czy dostawca udostępnia je przez HTTPS. Jeśli nie, rozważ zastąpienie elementu innym rozwiązaniem lub usunięcie go. Nie kopiuj cudzych plików na własny serwer bez upewnienia się, że możesz z nich korzystać. Jeżeli problem pochodzi z motywu lub wtyczki, sprawdź jej ustawienia i dostępne aktualizacje zamiast wprowadzać przypadkowe zmiany w plikach.
Na koniec ponownie otwórz testowane podstrony i sprawdź komunikaty przeglądarki oraz działanie obrazów, formularzy i przycisków. Po większych zmianach wyczyść pamięć podręczną strony, jeśli jej używasz, aby nie oceniać starej wersji. Przy kolejnych aktualizacjach i publikacjach warto zwracać uwagę na adresy wklejanych zasobów. To prosty nawyk, który pomaga uniknąć powrotu ostrzeżeń.